

ทุกเช้าที่มาถึงออฟฟิศ เราหยิบโทรศัพท์ขึ้นมาเชื่อมต่อ Wi-Fi ของบริษัท บางเครื่องเชื่อมต่อให้อัตโนมัติด้วยซ้ำ
เราเปิดอีเมล ส่งข้อความ ทำงานตามปกติ แล้วก็ลืมไปเลยว่าเชื่อมต่ออินเทอร์เน็ตอยู่
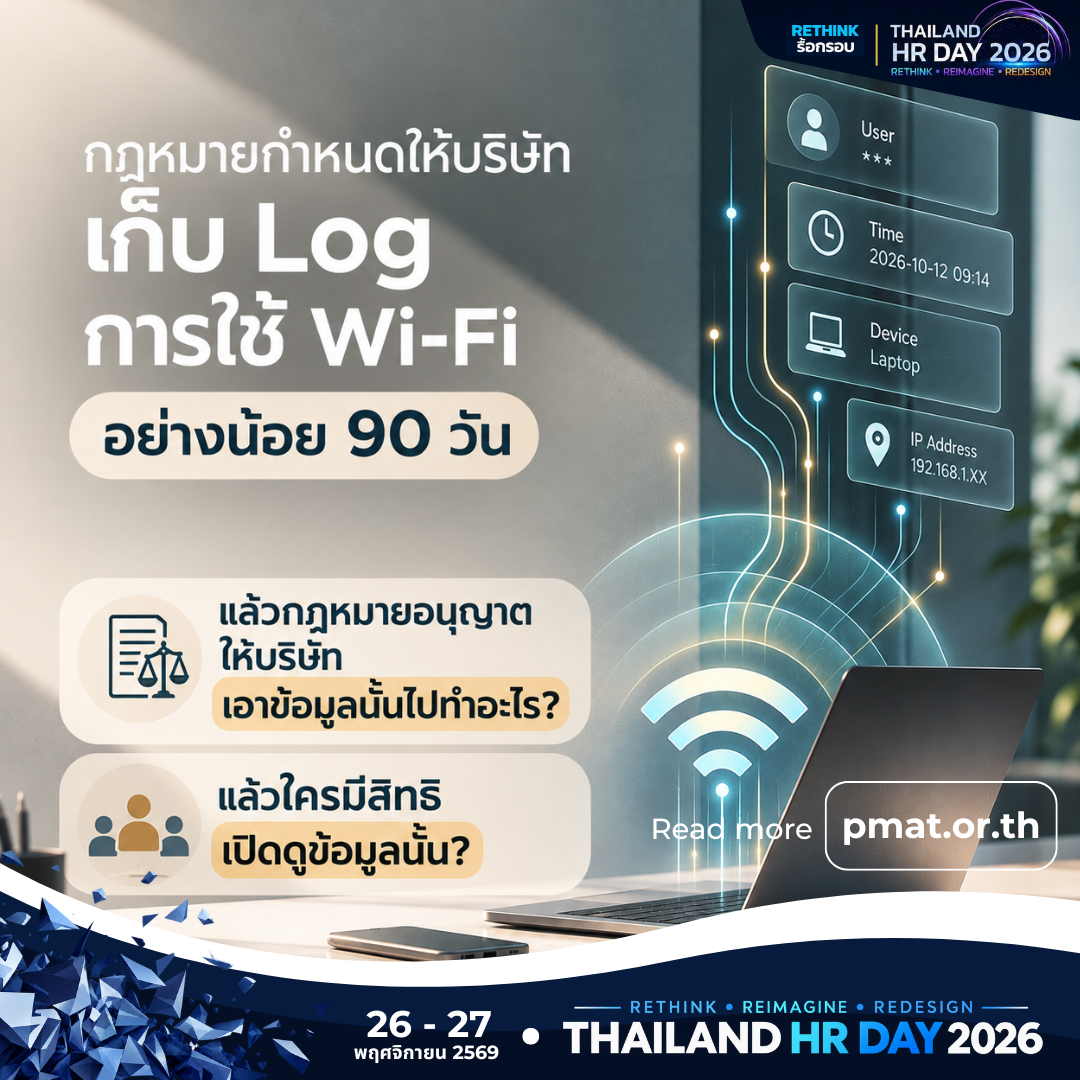
แต่เบื้องหลังการใช้งานธรรมดา ๆ นี้ มีข้อมูลถูกบันทึกไว้ว่าอุปกรณ์ใดเชื่อมต่อกับเครือข่ายเมื่อไหร่ ใช้หมายเลข IP อะไร และในบางระบบ ข้อมูลเหล่านี้เชื่อมโยงกลับไปถึงตัวพนักงานได้
หลายคนอาจไม่รู้ว่าบริษัทเก็บข้อมูลเหล่านี้ไว้ และหลายองค์กรก็อาจไม่เคยอธิบายให้พนักงานเข้าใจอย่างชัดเจน
เรื่องนี้น่าสนใจตรงที่ การเก็บข้อมูลบางอย่างไม่ใช่แค่เรื่องของนโยบาย IT แต่เป็นหน้าที่ตามกฎหมายด้วย
ออฟฟิศก็อาจเป็น “ผู้ให้บริการ” ตามกฎหมาย
เวลาพูดถึงผู้ให้บริการอินเทอร์เน็ต เรามักนึกถึงค่ายมือถือ บริษัทโทรคมนาคม หรือร้านกาแฟที่เปิด Wi-Fi ให้ลูกค้าใช้ แต่กฎหมายไทยไม่ได้จำกัดความหมายไว้แค่นั้น
พ.ร.บ.ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ พ.ศ. 2550 ซึ่งแก้ไขเพิ่มเติมในปี 2560 กำหนดหน้าที่ให้ผู้ให้บริการเก็บรักษาข้อมูลจราจรทางคอมพิวเตอร์ หรือที่เรียกกันว่า Log
ประกาศกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม พ.ศ. 2564 ยังระบุประเภทผู้ให้บริการเข้าถึงเครือข่ายสำหรับองค์กร ซึ่งครอบคลุมหน่วยงานราชการ บริษัท และสถาบันการศึกษา
นั่นหมายความว่า บริษัทที่ให้พนักงานใช้เครือข่ายอินเทอร์เน็ตขององค์กร ก็อาจมีหน้าที่ตามกฎหมายนี้เช่นกัน โดยการพิจารณาลักษณะการให้บริการและประเภทข้อมูลที่เกี่ยวข้อง
90 วันที่ข้อมูลอาจยังอยู่ แม้เราจะลืมไปแล้ว
มาตรา 26 กำหนดให้ผู้ให้บริการที่อยู่ในข่ายต้องเก็บข้อมูลจราจรทางคอมพิวเตอร์ไว้ไม่น้อยกว่า 90 วัน นับจากวันที่ข้อมูลเข้าสู่ระบบ ในกรณีจำเป็น พนักงานเจ้าหน้าที่อาจสั่งให้เก็บรักษาไว้นานกว่านั้นเป็นกรณีพิเศษ เฉพาะรายและเฉพาะคราวได้ แต่ไม่เกิน 2 ปีตามเงื่อนไขของกฎหมาย และหากไม่ปฏิบัติตาม มีค่าปรับสูงสุด 500,000 บาท
แต่ Log ไม่ได้หมายความว่าบริษัทจะเห็นทุกข้อความที่เราพิมพ์ หรืออ่านเนื้อหาทุกเว็บไซต์ที่เราเปิดได้เสมอไป เพราะข้อมูลที่บันทึกได้ขึ้นอยู่กับระบบเครือข่าย เทคโนโลยีที่ใช้ และการตั้งค่าขององค์กร
ประเด็นสำคัญจึงไม่ใช่ว่าบริษัทเห็นทุกอย่างหรือไม่ แต่คือข้อมูลที่บริษัทมีอยู่ สามารถบอกอะไรเกี่ยวกับพนักงานได้บ้าง และใครมีสิทธิเข้าถึงข้อมูลเหล่านั้น?
กฎหมายให้เก็บข้อมูลได้ ไม่ได้แปลว่าเอาไปใช้อะไรก็ได้
ลองนึกภาพว่าถ้าเกิดเหตุข้อมูลบริษัทหลุดออกไป ทีม IT จึงตรวจสอบ Log เพื่อหาว่าเกิดอะไรขึ้น มีอุปกรณ์ใดเกี่ยวข้อง และมีการเชื่อมต่อจากจุดไหนบ้าง
นี่เป็นตัวอย่างของการใช้ข้อมูลเพื่อสืบหาสาเหตุและดูแลความปลอดภัยของระบบ
แต่ถ้าบริษัทนำข้อมูลชุดเดียวกันไปตรวจสอบว่าพนักงานคนไหนเข้าเว็บไซต์อะไรในเวลางาน หรือใช้เวลาบนอินเทอร์เน็ตมากน้อยแค่ไหน เพื่อนำไปประเมินผลงานหรือพิจารณาทางวินัยล่ะ?
เรื่องนี้ไม่สามารถตอบได้ด้วยเหตุผลเพียงว่า “บริษัทเป็นเจ้าของระบบ”
เพราะเมื่อ Log สามารถเชื่อมโยงไปถึงตัวพนักงานได้ ข้อมูลนั้นก็อาจเป็นข้อมูลส่วนบุคคลตาม PDPA การนำข้อมูลไปใช้จึงต้องพิจารณาว่ามีฐานทางกฎหมายรองรับหรือไม่ สอดคล้องกับวัตถุประสงค์ที่แจ้งไว้หรือเปล่า และมีความจำเป็นได้สัดส่วนกับสิทธิของพนักงานเพียงใด
การตรวจสอบเพื่อความปลอดภัย การสอบสวนเหตุผิดปกติ และการติดตามพฤติกรรมการทำงาน อาจมีวัตถุประสงค์และเงื่อนไขทางกฎหมายที่แตกต่างกัน
ข้อมูลที่กฎหมายกำหนดให้เก็บ จึงไม่ได้กลายเป็นข้อมูลที่องค์กรมีสิทธินำไปใช้ได้ทุกวัตถุประสงค์โดยอัตโนมัติ
แล้วเรื่องนี้เกี่ยวอะไรกับ HR?
ในหลายองค์กร ระบบเครือข่ายเป็นหน้าที่ของ IT ส่วนเรื่องข้อมูลส่วนบุคคลอาจอยู่กับฝ่ายกฎหมายหรือ DPO
HR จึงอาจไม่ได้มีส่วนร่วมตั้งแต่วันที่องค์กรออกแบบระบบเก็บข้อมูล แต่เมื่อข้อมูลเหล่านั้นถูกนำมาใช้ประกอบการสอบสวนพนักงาน พิจารณาทางวินัย หรือประเมินพฤติกรรมการทำงาน เรื่องนี้ก็ไม่ใช่แค่เรื่องเทคโนโลยีอีกต่อไป เพราะมันเกี่ยวข้องกับความเป็นธรรม ความเป็นส่วนตัว และความไว้วางใจระหว่างพนักงานกับองค์กรโดยตรง
HR จึงควรร่วมตั้งคำถามกับ IT และผู้รับผิดชอบด้านข้อมูลส่วนบุคคลว่า
- บริษัทเก็บข้อมูลการใช้งานเครือข่ายประเภทใดไว้บ้าง?
- ข้อมูลแต่ละประเภทเก็บไว้นานเท่าไหร่ และเพราะเหตุใด?
- ใครมีสิทธิเข้าถึง และต้องได้รับอนุมัติจากใครก่อนเปิดดู?
- ข้อมูลสามารถถูกนำไปใช้ในการสอบสวนทางวินัยหรือประเมินผลงานได้ภายใต้เงื่อนไขใด?
- พนักงานได้รับแจ้งเรื่องเหล่านี้อย่างชัดเจนแล้วหรือยัง?
คำถามเหล่านี้ไม่ได้มีไว้เพื่อขัดขวางการทำงานของ IT หรือทำให้องค์กรตรวจสอบความผิดไม่ได้ แต่เพื่อให้ทุกฝ่ายรู้ตรงกันว่า ขอบเขตของการเก็บและใช้ข้อมูลอยู่ตรงไหน
ความไว้วางใจไม่ได้เริ่มจากการเก็บข้อมูลให้น้อยที่สุดเสมอไป
องค์กรจำเป็นต้องมีระบบรักษาความปลอดภัย และบางข้อมูลก็มีกฎหมายกำหนดให้ต้องเก็บ การสร้างความไว้วางใจจึงไม่ใช่การสัญญาว่าจะไม่เก็บข้อมูลอะไรเลย แต่คือการอธิบายอย่างตรงไปตรงมาว่าเก็บอะไร เก็บทำไม เก็บนานแค่ไหน และจะนำไปใช้ในสถานการณ์ใด โดยเฉพาะเมื่อข้อมูลเหล่านั้นอาจส่งผลต่อชีวิตการทำงานของพนักงาน
องค์กรส่วนใหญ่อาจมีนโยบายความปลอดภัยด้าน IT อยู่แล้ว แต่คำถามที่น่าคิดต่อคือ เรามีนโยบายที่พนักงานอ่านแล้วเข้าใจจริง ๆ หรือยังว่าองค์กรดูแลข้อมูลของเขาอย่างไร?
เพราะการมีสิทธิเก็บข้อมูล ไม่ได้หมายความว่าเราควรใช้สิทธินั้นโดยไม่อธิบายอะไรเลย
ถ้าพรุ่งนี้มีพนักงานเดินมาถาม HR ว่า
“บริษัทเก็บข้อมูลอะไรของผมไว้บ้าง แล้วใครเปิดดูได้?”
วันนี้องค์กรเรามีคำตอบที่ชัดเจนให้เขาแล้วหรือยัง?
Source:
ประกาศกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม พ.ศ. 2564 — ประเภทผู้ให้บริการและหลักเกณฑ์การเก็บรักษาข้อมูลจราจรทางคอมพิวเตอร์ https://citcoms.office.nu.ac.th/wp-content/uploads/2022/09/T_0009.pdf
พ.ร.บ.ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ มาตรา 26 — ระยะเวลาการเก็บรักษาและค่าปรับ https://deka.in.th/laws/ว0071-1b-0001/26